Scripts de Nmap para Trane Tracer SC HVAC
http-vuln-cve2016-0870.nse
Download: https://github.com/hkm/nmap-nse-scripts/blob/master/http-vuln-cve2016-0870.nse
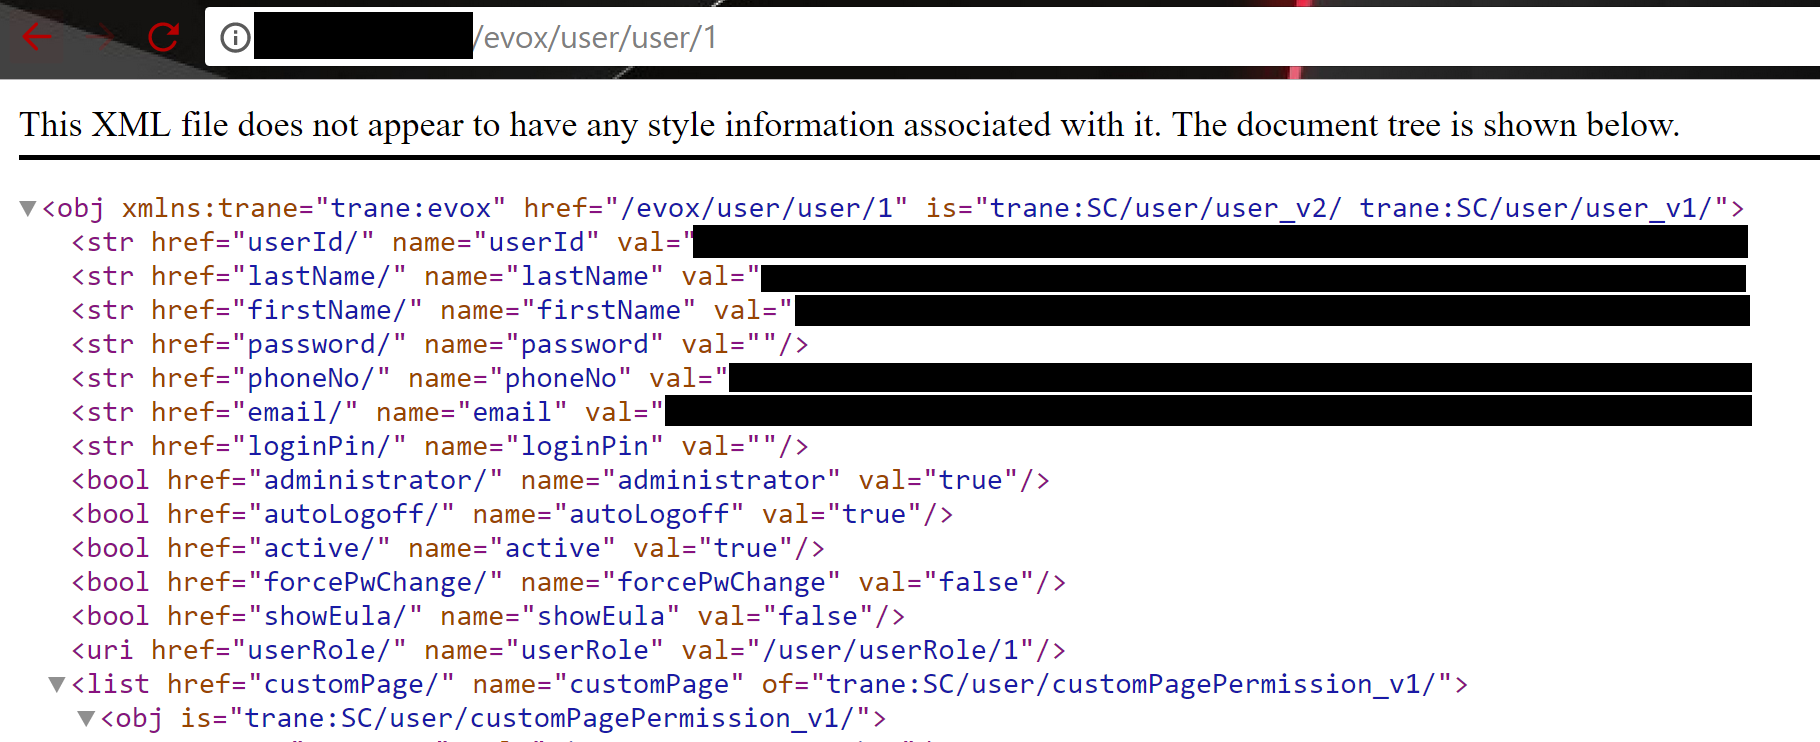
Existe información sensible expuesta en la versión 4.20.1134 y anteriores en URLs como /evox/user/user/ La información expuesta corresponde al nombre de los administradores, correo, nombre de usuario, permisos, etc.
Esta vulnerabilidad puede ser la vulnerabildad ya reparada CVE-2016-0870 http://www.cvedetails.com/cve/CVE-2016-0870/ pero no se ha podido confirmar ya que no he tenido respuesta por parte del autor.
trane-info.nse
Download: https://github.com/hkm/nmap-nse-scripts/blob/master/trane-info.nse
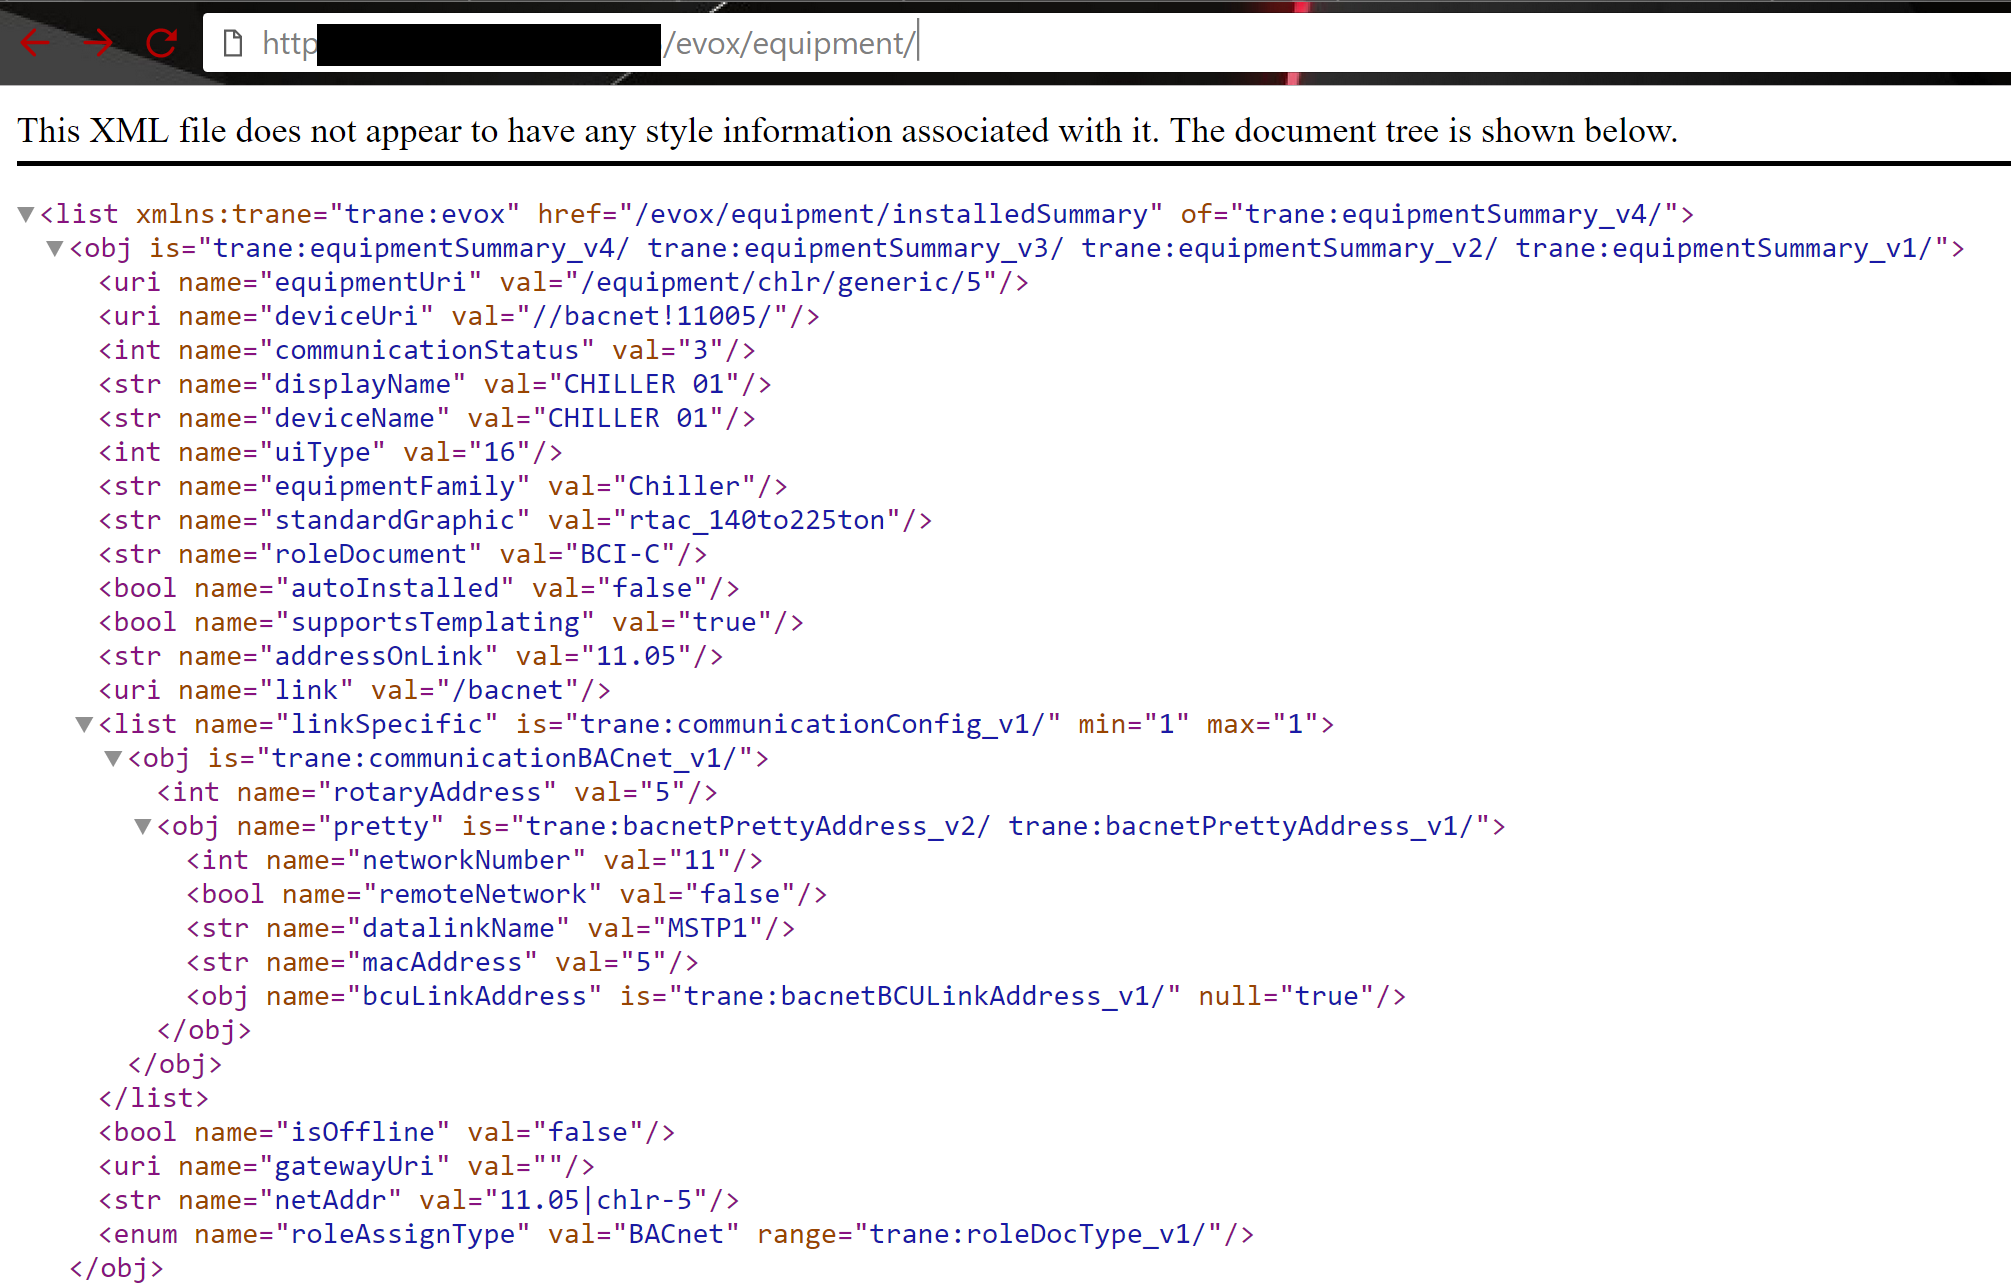
En la versión 4.40.1211 y anteriores continua existiendo información expuesta en las URLS dentro de /evox/*, por ejemplo /evox/equipment e /evox/point la cuales no requieren autenticación.
- Información expuesta:
Version de producto, versión de kernel, dispositivos, valores de sensores, diagramas de sistemas, nombres de espacios donde estan instalados los sistemas, tipos de sistemas instalados, etc.